Respaldados por
El pentest anual ya no protege a nadie.
Un agente que ataca tu superficie al ritmo de tus deploys y de tus atacantes. Descubre, explota y valida lo que es realmente explotable, cada día, no una vez al año.
CÓMO ATACA
Míralo funcionando.
Qué encuentra ORDAL, cómo lo demuestra y dónde aterriza el fix.
El fix, no solo el fallo
Cada hallazgo llega con el parche escrito y probado contra su propio exploit. Abrimos la pull request; tú la revisas y la mergeas.
fix(waf): block /wp/v2/users enumeration via rest_route
Testeamos webs, APIs, cloud, redes, agentes y LLMs.
Exploit verificado
Cada hallazgo llega con un exploit real, ejecutado contra tu staging.
Asset Discovery
Mapeamos toda tu superficie de ataque: dominios, subdominios, APIs, cloud, red interna y shadow IT. Encontramos y priorizamos lo que ni sabías que exponías, y lo re-escaneamos en continuo.
198.51.100.0/24 · staging.* · api.* · *.internal
EL AGENTE, PASO A PASO
Lo que hace mientras tú duermes.
Un ciclo completo, sin intervención humana, al ritmo de tus despliegues.
Recon
01
Reconocimiento
01
Reconocimiento
Mapea dominios, subdominios, APIs, cloud, red interna y shadow IT: la superficie que no sabías que estabas exponiendo.
02
Enumeración
Ordena esa superficie por riesgo real: qué es alcanzable, qué está expuesto y por dónde merece la pena atacar primero.
03
Ataque controlado
Lanza ataques reales: SQLi, XSS, bypass de autenticación, escalada de privilegios, movimiento lateral. Contra tu staging y dentro del alcance.
04
Prueba de concepto
No detecta: demuestra. Cada hallazgo llega con una PoC reproducible, o no se reporta.
05
Remediación
Escribe el parche, vuelve a lanzar el exploit contra él y abre la pull request en tu repositorio.
06
Re-test continuo
Revalida en cada despliegue. Si el fallo vuelve, el agente lo detecta antes que tu siguiente release.
MODELO PROPIO
Y todo esto lo mueve un modelo nuestro.
Partimos de un modelo base y lo especializamos en seguridad ofensiva: fine-tune sobre pentests reales, exploits validados y los hallazgos que nuestro propio equipo ha explotado a mano. No es un LLM genérico con un prompt de hacker.
Investigación
Vulnerabilidades reales.
Fallos que encontramos y reportamos, y lo que aprendimos por el camino.
Quiénes somos
Creado por hackers, para defensores
ORDAL nació de una frustración real: los pentests anuales llegan tarde, cuestan demasiado y quedan obsoletos en semanas. Fundamos ORDAL para que cualquier empresa tecnológica pueda saber cómo puede ser atacada hoy mismo, de forma continua y automatizada.
Con sede en España, damos servicio a empresas tecnológicas en Europa con obligaciones ENS y NIS2. Combinamos experiencia en seguridad ofensiva con IA agéntica para ofrecer pentesting continuo que sustituye al informe anual de la consultora.
Profesional de ciberseguridad con experiencia en seguridad ofensiva, gestión de riesgos y detección de amenazas con IA. Alvaro lidera la visión de ORDAL para sustituir el pentesting manual por un motor agéntico que valida vulnerabilidades explotables de forma continua.
Ingeniero y arquitecto de seguridad con amplia experiencia en infraestructura resiliente, análisis de amenazas y sistemas de IA agéntica. Antonio lidera el desarrollo del motor de pentesting autónomo de ORDAL, diseñando los agentes que descubren, atacan y validan vulnerabilidades sin intervención humana.
Advisors
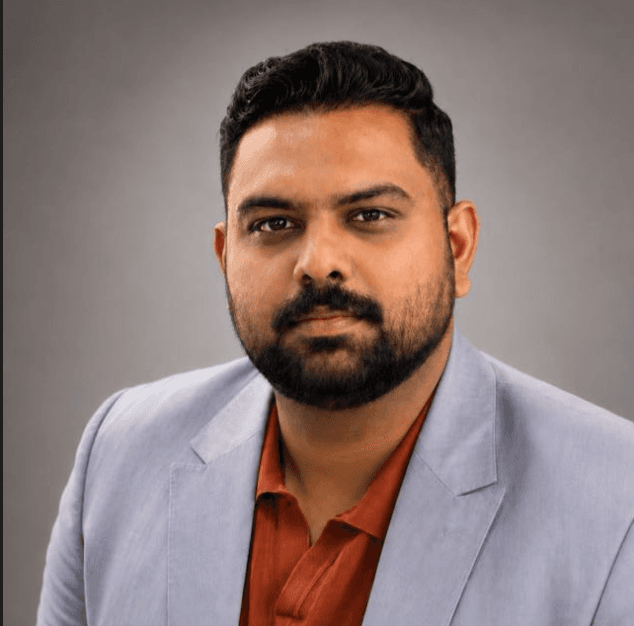
Rabeeb Khandaker
Advisor · Syntelligent Partners
Fundador de Syntelligent Partners, donde diseña operaciones asistidas por IA para empresas en crecimiento. Con background en banca corporativa, aporta a ORDAL criterio en rigor financiero y escalado operativo.
Sadman Sakib Rabbani
Strategic Advisor · Talentier
Fundador y CEO de Talentier, consultora de IA que trabaja con gobiernos, grandes empresas y pymes en EE. UU., Reino Unido, Indonesia y Hong Kong. Aporta visión de expansión internacional y adopción de IA en la empresa.
Conócelo antes de que lo haga un atacante.
Descubre qué encuentra ORDAL en tu código.